¿Qué es SIL? – Seguridad funcional con SILLa seguridad funcional de un vistazo: por qué el SIL no es obligatorio, pero sí imprescindible
De
Dominik Stephan
| Traducido por IA
8 min Tiempo de lectura
Seguridad funcional entre el nivel SIL y la norma EN 61508: cuando fallan los componentes relevantes para la seguridad, no solo se pone en peligro la producción. Los conceptos de seguridad funcional ayudan a evitar que ocurra lo peor. Sin embargo, solo quien conoce las causas de los fallos puede tomar las medidas preventivas adecuadas.
Por si acaso: si algún componente falla de forma imprevista, el concepto de seguridad funcional entra en acción para proteger las operaciones, al personal y al medio ambiente de posibles daños.
Los fallos son inevitables: los elementos pueden fallar, los componentes mecánicos desgastarse o los circuitos dejar de funcionar. Pero una cadena es tan fuerte como su eslabón más débil: la avería de un solo componente puede tener graves consecuencias para el funcionamiento y la seguridad de una producción industrial, especialmente si afecta a partes del circuito de medición, control y regulación. El objetivo de la denominada seguridad funcional.
Foro SIL
En elForo SIL, que se celebrará el 14 de septiembre de 2023, le esperan interesantes ponencias magistrales y charlas motivadoras en las que podrá conocer las últimas novedades en materia de seguridad funcional y ciberseguridad. El evento se centrará en soluciones y consejos de expertos para el día a día profesional, así como en el intercambio de experiencias. Los talleres exclusivos ofrecen la oportunidad de profundizar en temas seleccionados a través de ejemplos prácticos concretos.
Este concepto cobra cada vez más importancia en la era de los sistemas electrónicos complejos y los controladores lógicos programables, ya que prácticamente todas las funciones de seguridad de una empresa están integradas en las máquinas. Esto plantea retos adicionales: mientras que el estado de los sistemas mecánicos aún puede evaluarse con bastante fiabilidad a partir del desgaste, los componentes electrónicos apenas envejecen. Su vida útil no se ve limitada por el desgaste, el sobrecalentamiento o el agarrotamiento; sin embargo, incluso estos sistemas fallan con el tiempo.
Galería de imágenes
Cumplimiento estricto de las normas: Seguridad funcional según la norma EN 61508
Con el fin de proporcionar a los usuarios un punto de referencia para comparar este tipo de sistemas eléctricos, electrónicos o electrónicos programables (E/E/PE), en 1998 se publicó, con la IEC 61508, una norma internacional para sistemas relacionados con la seguridad que en 2001 se adoptó como norma europea EN 61508.
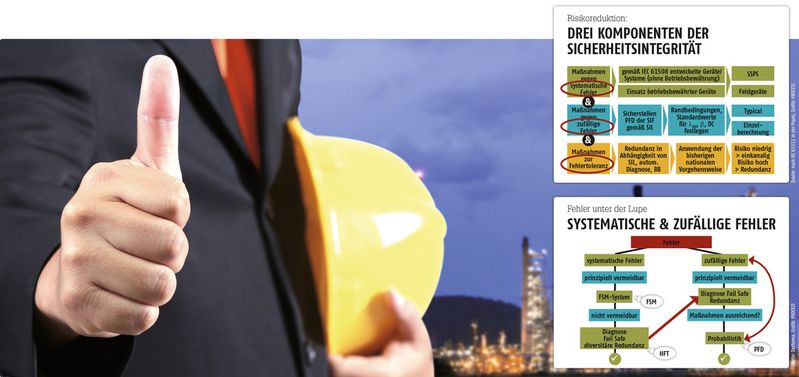
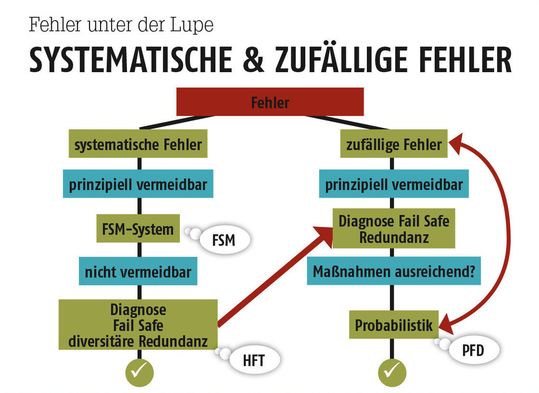
Errores en la comparación: es importante distinguir entre errores sistemáticos y aleatorios.
(Fuente: Imagen de Dechema: PROCESS)
Por supuesto, no es posible prohibir los accidentes simplemente mediante una norma; por eso, la norma EN 61508 concede gran importancia a la evaluación precisa de los riesgos. Para ello, los expertos han abordado el problema desde dos perspectivas: las consecuencias de un fallo del sistema y la frecuencia. Se distingue entre
Consecuencias catastróficas (como varias víctimas mortales)
Consecuencias graves (como un fallecimiento o varios heridos graves)
Consecuencias leves con algunas lesiones graves aisladas
Consecuencias de poca importancia, en las que una sola persona resulte levemente herida, así como
Frecuente
Probable
Ocasional
Improbable
Extremadamente improbable
Y un fallo del sistema prácticamente imposible
Con estos criterios, la norma permite clasificar el riesgo en cuatro niveles, desde el I (inaceptable) hasta el IV (insignificante), en orden descendente según su gravedad o probabilidad de que se produzca. Así, un fallo probable de carácter crítico o catastrófico constituiría un riesgo de clase I, mientras que un fallo improbable con consecuencias leves correspondería a la categoría más baja, la IV.
SIL, de la cuna a la tumba: tres letras para una mayor seguridad
De este modo, en función de la finalidad de uso, se puede determinar qué requisitos deben cumplir las tecnologías relevantes para la seguridad. Partiendo de la norma EN 61508, una serie de normativas adicionales establecen los requisitos para los sistemas relevantes para la seguridad en los más diversos sectores; para la industria de procesos se aplica la norma DIN IEC 61511.
Sin embargo, no todos los sistemas instalados en el circuito de control de una planta son eléctricos, electrónicos o programables: las válvulas, los actuadores y los accesorios no están incluidos de forma automática en el ámbito de aplicación de la norma EN 61508. No obstante, estos componentes también pueden analizarse de forma análoga a la determinación de los niveles de integración de seguridad (SIL, por sus siglas en inglés). Para ello, sin embargo, es necesario determinar indicadores como la tasa de fallos o la tolerancia a los fallos.
En principio, los componentes electrónicos se comportan de forma diferente a los mecánicos. Si se representa gráficamente la tasa de fallos —es decir, los fallos en relación con el número total de sistemas analizados— en función del tiempo, los sistemas E/E/EP muestran un patrón típico: mientras que la tasa de fallos es elevada al principio, desciende rápidamente y, a continuación, se mantiene en un nivel prácticamente constante. Hacia el final de la vida útil del dispositivo, vuelve a aumentar considerablemente. Para el operador de la instalación resulta especialmente interesante la larga fase de tasas de fallo constantes; hoy en día, los fabricantes ya intentan superar la «mortalidad infantil» inicial en la propia fábrica mediante métodos de rodaje, como el tratamiento térmico o la optimización de la fabricación.
Cómo calcular las tasas de error: así se aplica el SIL en la práctica
Por el contrario, el comportamiento ante los fallos de los componentes mecánicos se caracteriza por el desgaste: aunque también en este caso existe una fase de fallos tempranos con una alta tasa de fallos, la vulnerabilidad aumenta de forma casi lineal a lo largo de toda la vida útil (la denominada «fase de desgaste»). Por lo tanto, ambos tipos de sistemas, tanto los mecánicos como los eléctricos/electrónicos, presentan una tasa de fallos constante o en aumento constante durante gran parte de su vida útil.
Última actualización: 22/09/2026
Para nosotros es una cuestión de principio tratar sus datos personales de forma responsable. Si recopilamos datos personales suyos, los tratamos de conformidad con la normativa vigente en materia de protección de datos. Encontrará información detallada en nuestra Política de privacidad.
Consentimiento para el uso de datos con fines publicitarios
Doy mi consentimiento a que Vogel Communications Group GmbH & Co. KG, Max-Planckstr. 7-9, 97082 Würzburg, incluidas todas las empresas asociadas a los efectos de los art. 15 ss de la Ley alemana de Sociedades Anónimas (AktG) (en lo sucesivo: Vogel Communications Group), utilice mi dirección de correo electrónico para enviarme boletines informativos. Puede consultar una lists de las empresas asociadas en cada caso en aquí .
El contenido de los boletines informativos abarca productos y servicios de todas las empresas mencionadas anteriormente, entre los que se incluyen, por ejemplo, revistas y libros especializados, eventos y ferias, así como productos y servicios relacionados con eventos, ofertas de medios impresos y digitales y otros servicios como otros boletines informativos (editoriales), concursos, campañas de captación de clientes potenciales, estudios de mercado en el ámbito online y offline, portales web especializados y ofertas de formación en línea. Cuando se haya recopilado mi número de teléfono particular, este podrá ser utilizado para enviarme ofertas de los mencionados productos y servicios de las empresas antes mencionadas, así como para realizar estudios de mercado.
Mi consentimiento abarca además el tratamiento de mi dirección de correo electrónico y mi número de teléfono para la sincronización de datos con fines de marketing con socios publicitarios seleccionados, como p. ej. LinkedIN, Google y Meta. Para ello el grupo Vogel Communications Group podrá transmitir los datos mencionados de manera cifrada (mediante hash) a socios publicitarios que utilizarán entonces estos datos para poder comprobar si yo también estoy dado de alta en los portales publicitarios mencionados. El grupo Vogel Communications Group utiliza esta función con fines de retargeting (upselling, venta cruzada y fidelización de cliente), de generación de las llamadas audiencias similares para la captación de nuevos clientes y como base de exclusión para campañas publicitarias en curso. Puedo obtener más información en el apartado «Sincronización de datos con fines de marketing” en la declaración de protección de datos.
En caso de que acceda a contenidos protegidos en los portales de Internet del Vogel Communications Group, incluidas las empresas asociadas a los efectos de los art. 15 ff de la Ley alemana de Sociedades Anónimas (AktG), deberé registrarme con datos adicionales para poder acceder a dichos contenidos. Como contrapartida por este acceso gratuito a contenidos editoriales, mis datos podrán utilizarse, en el sentido de este consentimiento, para los fines aquí mencionados. Esto no se aplica para la sincronización de datos con fines de marketing.
Derecho a revocación
Soy consciente de que puedo revocar este consentimiento en cualquier momento con efecto futuro. Mi revocación no afecta a la legalidad del tratamiento realizado sobre la base de mi consentimiento hasta el momento de la revocación. Para declarar mi revocación tengo la posibilidad de hacerlo usando el formulario de contacto que me puedo bajar en https://contact.vogel.de/es. Si ya no deseo recibir alguno de los boletines informativos a los que me haya suscrito, también puedo hacer clic en el enlace para darse de baja que aparece al final de cada boletín. Encontraré más información sobre mi derecho de revocación y su ejercicio, así como sobre las consecuencias de mi revocación, en la Política de privacidad, sección Boletín informativo.
En general, conviene limitarse, a la hora de determinar las tasas de error, a la denominada «vida útil», con sus tasas de error constantes. Hay que tener en cuenta que los componentes mecánicos «envejecen» con el uso, mientras que los eléctricos y electrónicos también lo hacen aunque no se utilicen (incluso si solo están almacenados). Para determinar estas tasas de fallo existen diversos métodos de aproximación, aunque en la práctica la norma VDI/VDE 2180-4 ha demostrado su eficacia.
Sin embargo, la determinación de la tasa de fallos varía en algunos casos de forma considerable: así, en el denominado método «descendente» se analiza estadísticamente una «población» lo más amplia posible de los componentes objeto de estudio. Dado que este registro estadístico se basa exclusivamente en la observación, también puede llevarlo a cabo el propio usuario. Dado que, por motivos prácticos, a menudo solo se analizan pequeñas poblaciones de sistemas que suelen tener una estructura compleja, el método descendente no está exento de polémica: con frecuencia tiende a arrojar tasas de fallo elevadas, ya que la escasa relevancia estadística suele verse superada por errores sistemáticos.
Por el contrario, el método ascendente parte del diseñador: en este caso, se agregan las estadísticas y los modos de fallo conocidos y se sintetizan para obtener las tasas de fallo de un sistema completo, lo que requiere acceder a los «conocimientos especializados» del fabricante. De la combinación de bases de datos de fallos y un análisis FME (Failure Mode and Effects Analysis, un análisis de las probabilidades de fallo y sus efectos) se obtienen, por lo general, tasas de fallo más bajas, ya que los fallos sistemáticos desaparecen al tener en cuenta un gran volumen de datos estadísticos.
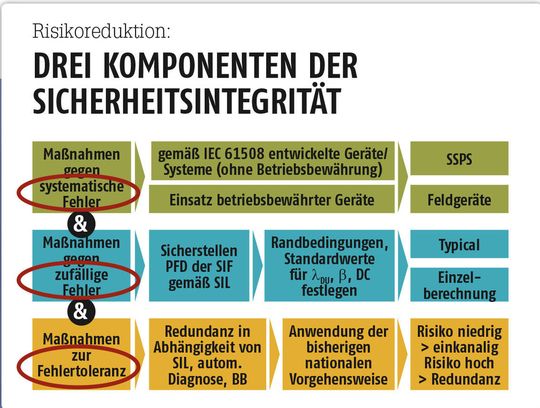
Desde SIL hasta la norma IEC 61508: dependiendo de la causa del problema, las estrategias de solución pueden variar considerablemente.
(Imagen: PROCESS: la norma IEC 61511 en la práctica)
Qué significa la seguridad funcional para los operadores
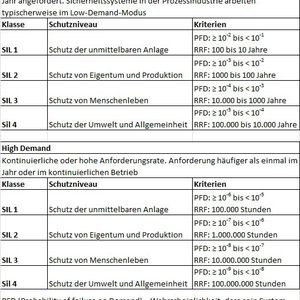
Mientras que los fabricantes de equipos y componentes deben suministrar productos fiables, seguros y certificados, corresponde al operador garantizar la seguridad funcional de una instalación. El nivel SIL necesario se puede calcular a partir del riesgo residual de la operación. En principio, se debe aspirar a un valor SIL bajo, ya que ofrece un considerable potencial de ahorro, sobre todo gracias a la selección mucho más amplia de dispositivos y sistemas adecuados. Solo cuando sea inevitable un valor SIL elevado, o cuando de otro modo se requieran costosas medidas constructivas adicionales, se debe aspirar a un valor SIL elevado.
De este modo, el operador da un gran paso hacia la reducción de riesgos exigida por la ley: aunque el uso de componentes con certificación SIL no es en absoluto obligatorio, este enfoque facilita considerablemente la demostración de cumplimiento, debido a que los riesgos y las tasas de fallo ya se conocen. De este modo, tanto la producción como los empleados estarán a salvo incluso en caso de emergencia.
Recomendación de la redacción
La seguridad funcional reviste una importancia crucial en la industria de procesos. Por ello, PROCESS dedicará a este tema una plataforma específica el 14 de septiembre de 2023, en forma del Foro SIL. El evento se centrará en talleres exclusivos sobre temas seleccionados relacionados con la seguridad y la protección. Los participantes se beneficiarán de propuestas de soluciones y consejos de expertos para su día a día profesional.
Análisis detallado de los errores sistemáticos y aleatorios
Se produce un error, falla un componente: lo que por sí solo tiene poco significado, se convierte en una estadística si se analiza una población suficientemente grande. Sin embargo, esto no garantiza que dicha estadística sea adecuada para establecer una probabilidad de fallo: solo se puede deducir una probabilidad a partir de la frecuencia relativa si el suceso es resultado de un proceso aleatorio. Pero, ¿en qué se diferencian concretamente los errores aleatorios de los sistemáticos?
Los errores sistemáticos tienen su origen en el diseño, la construcción, el manual de instrucciones o el modo de funcionamiento. Solo pueden subsanarse modificando el componente afectado y son claramente reproducibles. Los errores sistemáticos son, por así decirlo, inherentes al sistema y ya están presentes en el momento de la puesta en marcha.
Los fallos aleatorios se producen en un momento impredecible y no son reproducibles. Los fallos aleatorios no se pueden eliminar, sino que solo se pueden registrar como una variable estadística. Los sistemas que funcionan prácticamente las 24 horas del día en modo de alta demanda presentan —siempre que se realice un mantenimiento periódico— sobre todo fallos aleatorios. En el caso de los componentes que funcionan en modo de baja demanda, se aplica el dicho «quien descansa, se oxida»: aquí, los fallos sistemáticos superan con creces a los aleatorios.