Ciberseguridad NIS-2, CRA e IEC 62443: qué significa esto para la automatización industrial y cómo pueden prepararse las empresas
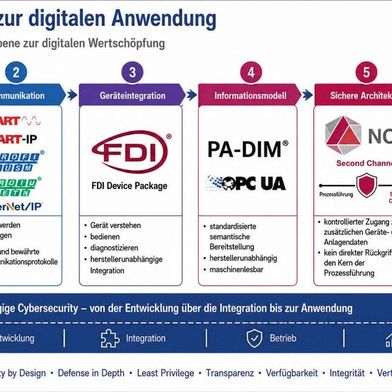
NIS-2, CRA e IEC 62443: este trío de directivas y normas está marcando la pauta en el ámbito de la automatización de procesos y establece nuevos estándares en materia de ciberseguridad. Mientras que la NIS-2 aborda temas como la gestión de riesgos, las obligaciones de notificación y la responsabilidad, la CRA se centra en los requisitos para los productos digitales y la norma IEC 62443 establece un enfoque estructurado para la ciberseguridad de los sistemas de automatización.
La creciente digitalización de los procesos industriales, además de aumentar la eficiencia, también plantea nuevos retos en materia de ciberseguridad. Dos marcos normativos fundamentales de la Unión Europea, la Directiva NIS-2 (Directiva sobre seguridad de las redes y la información 2) y la Ley de Resiliencia Cibernética (CRA), establecen nuevas normas para la protección de los sistemas de automatización industrial. Estas normativas tienen repercusiones considerables para las empresas del sector de la automatización, especialmente en lo que respecta a la seguridad, el cumplimiento normativo y la continuidad operativa.
Inicie sesión o regístrese para seguir leyendo
Inicie sesión o regístrese para leer este artículo. Para leerlo completo debe estar registrado. El registro gratuito le da acceso a información especializada exclusiva.
Avez-vous déjà un compte ? Inicie sesión aquí